API Management : une gateway ne suffit pas pour gouverner ses API
L’API Management désigne l’ensemble des outils, processus et responsabilités qui permettent de concevoir, publier, sécuriser et superviser les API. Son rôle dépasse le contrôle du trafic : il organise aussi leur découverte, leur utilisation et leur évolution. Une plateforme APIM devient utile lorsque les interfaces se multiplient, que des partenaires doivent y accéder ou que les règles de sécurité deviennent difficiles à maintenir séparément.
De la passerelle à la gestion d’un parc d’API
Une API permet à des applications d’échanger des données ou d’appeler des fonctions. Elle peut être privée, réservée aux équipes internes, ouverte à des partenaires ou publique. L’API Management encadre ces échanges tout au long de leur cycle de vie, avec des exigences adaptées aux utilisateurs concernés.
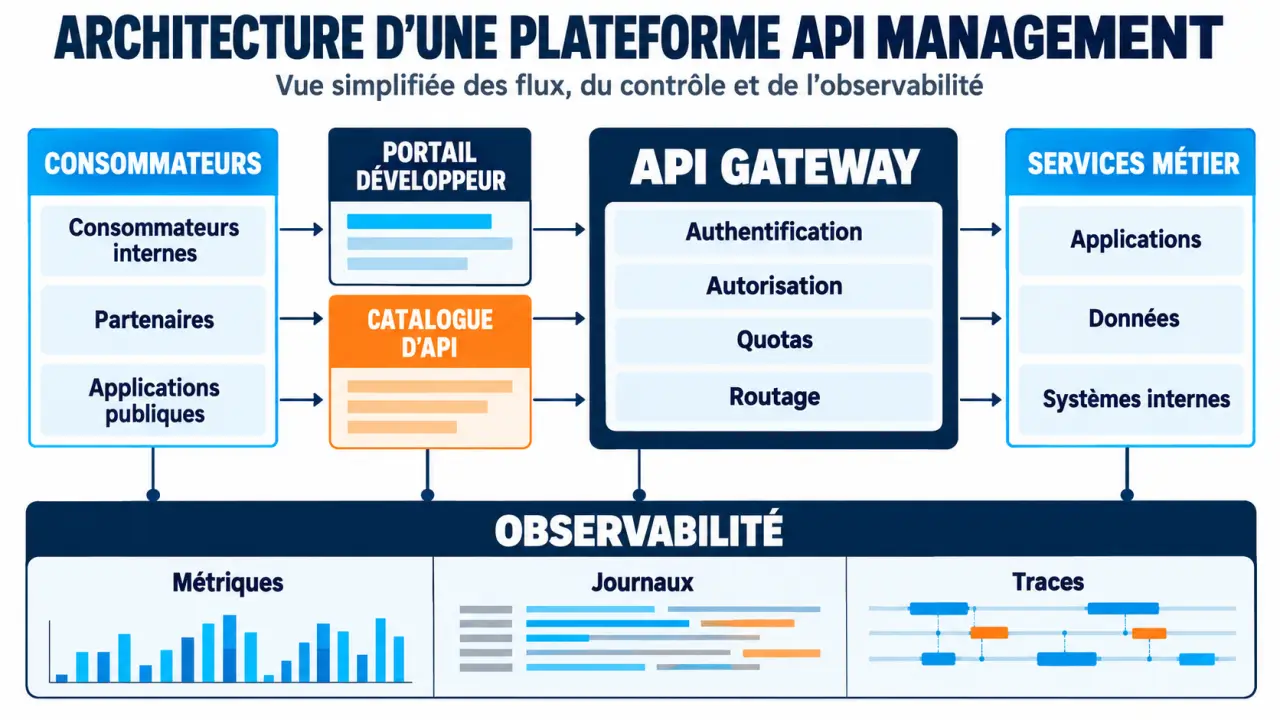
La distinction essentielle tient au périmètre : l’API Gateway gère le passage des requêtes ; l’API Management organise la gestion des API. La passerelle applique notamment les règles d’accès, les quotas et le routage vers les services. La plateforme APIM ajoute généralement un catalogue, un portail développeur, des fonctions d’analyse et des mécanismes de gouvernance.
Un portail développeur ne remplace donc pas davantage une plateforme complète. Il constitue son point d’entrée pour consulter la documentation, demander un accès et comprendre les conditions d’utilisation. Le catalogue, lui, recense les API et leurs caractéristiques, y compris celles qui ne sont pas accessibles à tous.
Cette organisation répond à des problèmes concrets : interfaces redondantes, versions oubliées, accès mal maîtrisés et documentation dispersée. Une petite équipe peut commencer avec une passerelle et des procédures simples. Un parc partagé entre plusieurs équipes exige davantage de coordination.
Ce qui se passe entre une demande d’accès et une requête traitée
Rendre les API utilisables sans multiplier les échanges manuels
Prenons une entreprise qui expose son stock à des distributeurs. Le partenaire doit trouver l’API, comprendre les données retournées, obtenir ses identifiants et tester son intégration. Le portail développeur rassemble ces étapes : documentation, exemples, modalités de souscription et accès à un environnement de test lorsqu’il existe.
La conception et la publication doivent rester cohérentes avec ce parcours. Une description structurée des opérations, des erreurs et des formats attendus limite les ambiguïtés. Une documentation accessible mais déconnectée du comportement réel du service déplace simplement la charge vers le support.
Contrôler les échanges sans déplacer toute la logique métier
Lorsqu’une requête arrive, la gateway peut vérifier l’identité de l’appelant, appliquer une politique d’autorisation et limiter le débit. L’authentification identifie le client ; l’autorisation définit ce qu’il peut faire. Les contrôles métier fins restent également nécessaires dans les services : franchir la passerelle ne donne pas automatiquement accès à toutes les données.
Selon la solution, la passerelle peut transformer des requêtes ou des réponses et adapter certains formats. Il faut toutefois éviter d’y concentrer des traitements métier complexes, qui rendraient les services plus dépendants de la plateforme.
Observer les usages et les incidents
Les métriques, journaux et traces permettent de suivre les volumes, les erreurs et les temps de réponse. L’objectif est de distinguer une saturation, un problème d’identification et une défaillance du service appelé. Les journaux doivent aussi être configurés pour éviter l’enregistrement inutile de secrets ou de données personnelles.
Ces mesures servent également aux responsables produit : une API publiée mais jamais utilisée nécessite peut-être une meilleure documentation, et non davantage de capacité. La monétisation éventuelle s’appuie sur cette connaissance des consommations, mais exige aussi des règles tarifaires et une facturation adaptées.
Gouverner les API sans ralentir chaque équipe
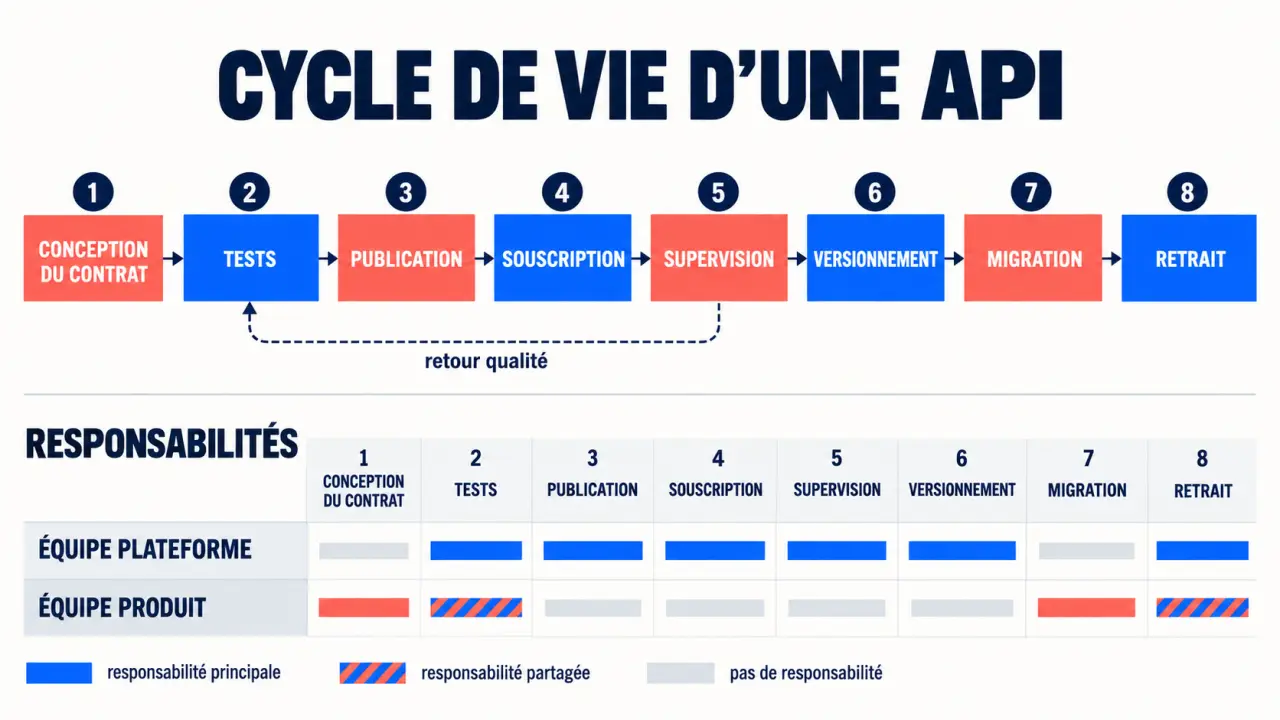
La gestion du cycle de vie commence avant le déploiement. Chaque API devrait avoir un responsable identifié, un contrat documenté, des règles d’accès et des engagements d’exploitation. Les changements sont ensuite testés et publiés, idéalement via la chaîne CI/CD, plutôt que reproduits manuellement dans plusieurs environnements.
Comprendre les spécifications OpenAPI et leur utilité — Découvrez comment une spécification OpenAPI décrit les points de terminaison, paramètres et réponses d’une API.
Une modification incompatible nécessite une stratégie de versionnement. Avant de retirer une ancienne version, il faut identifier ses consommateurs, annoncer l’échéance et vérifier leur migration. Sans cette visibilité, une suppression apparemment technique peut interrompre un processus métier chez un partenaire.
Observer une API à travers un prisme uniquement technique masque une partie du risque. Une interface peu sollicitée peut alimenter une clôture comptable essentielle ; une autre, très appelée, peut ne servir qu’un affichage secondaire. Croiser le volume de requêtes avec la criticité métier, les consommateurs concernés et la sensibilité des données permet de mieux prioriser les alertes et les migrations.
Centraliser les règles ne signifie pas centraliser toutes les décisions. L’équipe plateforme peut fournir des politiques de sécurité et des modèles de publication, tandis que les équipes produit conservent la responsabilité de leurs contrats et de leur support. Le RSSI encadre les exigences de protection ; les développeurs doivent pouvoir les appliquer sans procédure inutilement lourde.
Comparer les plateformes APIM sur leur adéquation réelle
Azure API Management, MuleSoft, Apigee, Kong, Gravitee, Tyk et Axway font partie des solutions à examiner. Le tableau suivant propose des angles de qualification, et non un classement : les fonctionnalités, modes de déploiement et conditions commerciales doivent être vérifiés pour l’édition envisagée.
| Plateforme | Angle d’évaluation | Point à vérifier |
|---|---|---|
| Azure API Management | Intégration à un environnement Microsoft Azure | Capacités et limites du niveau de service retenu |
| MuleSoft | Articulation entre intégration applicative et gestion des API | Périmètre nécessaire et coût global |
| Google Apigee | Gestion, exposition et analyse des API | Architecture cible et modèle de facturation |
| Kong | Passerelle, extensions et exploitation | Répartition des capacités entre offres |
| Gravitee | Gestion des API et protocoles requis | Couverture fonctionnelle de l’édition choisie |
| Tyk | Contrôle des accès et parcours développeur | Conditions de déploiement et de support |
| Axway Amplify | Catalogue et gouvernance du parc | Intégration aux passerelles existantes |
Il faut distinguer deux dimensions souvent confondues : cloud, sur site ou hybride décrit le déploiement ; open source ou commercial décrit le modèle de distribution. Une solution open source n’est pas gratuite à exploiter. Infrastructure, mises à jour, astreinte et expertise restent à financer. Certaines fonctions peuvent aussi être réservées aux éditions enterprise.
Pour structurer la comparaison, Octo Technology présente un benchmark de plus de 150 critères, avec 775 données collectées pour 155 questions et 5 outils : Gravitee, Kong, Tyk, Apigee et Axway Amplify. Cette profondeur rappelle qu’une simple liste de fonctionnalités ne suffit pas à établir l’adéquation à une architecture.
Valider le choix avec un pilote représentatif
Avant toute démonstration commerciale, définissez vos exigences éliminatoires : localisation des données, déploiement hybride, disponibilité, protocoles REST, GraphQL ou gRPC réellement utilisés, intégration à l’annuaire et export vers vos outils de supervision. Vérifiez aussi les possibilités d’extension par plugins ou code personnalisé, ainsi que leur maintenance.
Testez ensuite les candidats avec une API représentative et un véritable parcours consommateur. Le pilote doit couvrir :
- La publication d’une API et l’obtention d’un accès depuis le portail.
- L’application des autorisations, quotas et politiques de sécurité.
- Le diagnostic d’une erreur et d’un ralentissement.
- Le déploiement automatisé, le changement de version et le retour arrière.
- L’export des configurations et les conditions de réversibilité.
Comparez enfin le coût total : licence ou abonnement, trafic, environnements supplémentaires, haute disponibilité, support et exploitation. Le bon choix n’est pas la plateforme qui coche le plus de cases, mais celle qui satisfait vos contraintes sans imposer une complexité disproportionnée à vos équipes.